
Как сгенерировать самоподписанный сертификат
Мы уже рассказывали как сгенерировать SSL-сертификат от Let’s Encrypt в операционных системах Windows и Linux. Это полноценные сертификаты, предназначенные для использования в рабочем окружении. Но для тестирования может потребоваться создание большого их количества, а процесс верификации нескольких сертификатов Let’s Encrypt может быть неудобным. Для массовой генерации больше подходят самоподписанные сертификаты.
В TrueConf Server можно генерировать самоподписанные сертификаты прямо в панели управления сервером. Но если по каким-то причинам этот способ вам не подходит или нужно создать самоподписанный сертификат для других продуктов TrueConf (например, TrueConf Group), то это можно сделать с помощью криптографической библиотеки OpenSSL.
Установка OpenSSL и создание сертификата на Windows
Перейдите на страницу загрузки OpenSSL, скачайте необходимый инсталлятор версии Light в зависимости от разрядности ОС и запустите его.
После установки программы, необходимо добавить путь к ней как системную переменную. Для этого перейдите в Панель управления → Система → Дополнительные параметры системы → Переменные среды.
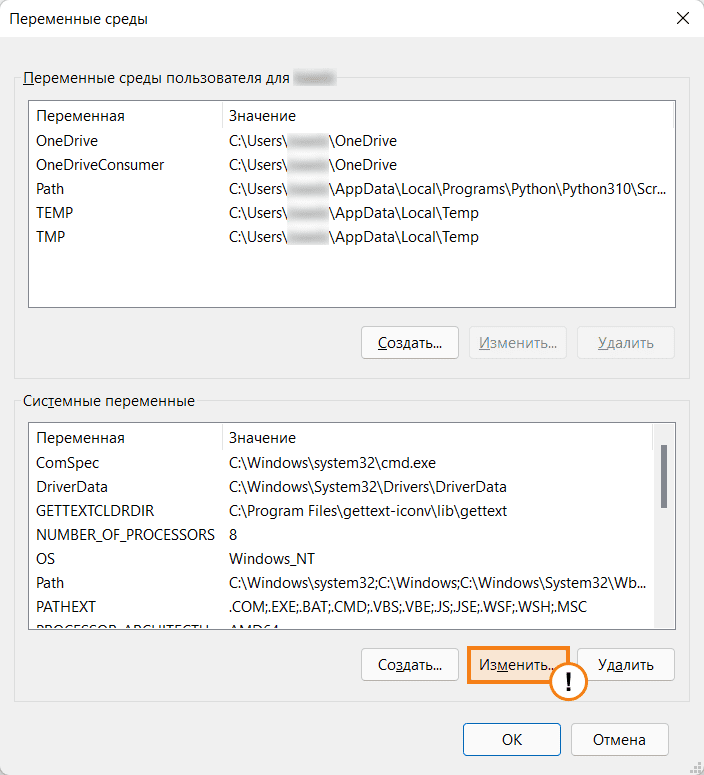 В разделе Системные переменные выберите переменную Path и нажмите Изменить. В открывшемся окне нажмите Создать и введите путь к папке bin установленного приложения (
C:\Program Files\OpenSSL-Win64\binпо умолчанию). Нажмите ОК.Для применения настроек может понадобиться перезагрузка компьютера.
Создайте папку, куда вы бы хотели сохранить созданные сертификаты (например,
C:\cert).Откройте командную строку (cmd) от имени администратора и перейдите в ранее созданную папку (
cd /d C:\cert).Выполните следующую команду:
openssl req -x509 -sha256 -nodes -days 365 -newkey rsa:2048 -keyout privateKey.key -out certificate.crtгде:
-x509— уточнение, что нам нужен именно самоподписанный сертификат;-newkey— автоматическое создание ключа сертификата;-days— срок действия сертификата в днях;-keyout— путь (если указан) и имя файла ключа;-out— путь (если указан) и имя файла сертификата.Последовательно введите: код страны, её название, город, название компании, название отдела, FQDN сервера или ваше имя и адрес электронной почты.
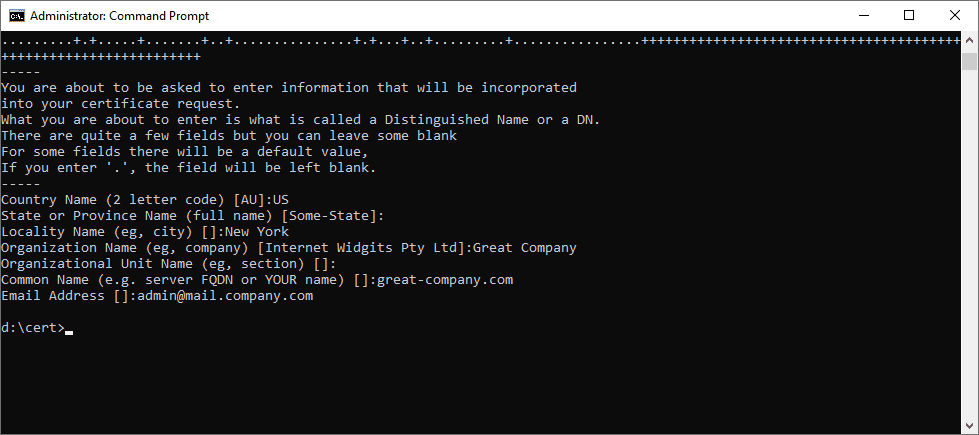
В папке
C:\cеrtсгенерируются 2 файла:certificate.crt — сам сертификат;
privateKey.key — файл ключа.
Установка OpenSSL и создание сертификата на Linux
Для примера мы рассмотрим генерацию самоподписанного сертификата на сервере с развёрнутой ОС Debian 10.
Для выполнения перечисленных далее команд в ОС должна присутствовать программа sudo и пользователь, под которым они запускаются, должен быть в соответствующей группе. В Debian по умолчанию sudo может отсутствовать, проверьте её наличие командой sudo -V и установите при необходимости с помощью команды apt install sudo (выполняется под учётной записью root). А для добавления пользователя с логином user в группу sudo выполните sudo usermod -a -G sudo user.
Некоторые Linux дистрибутивы поставляются с уже установленным пакетом openssl. Чтобы проверить, установлен ли этот пакет у вас, в терминале выполните в терминале команду openssl version. Если в ответ появится текст вида OpenSSL 1.1.0l 10 Sep 2019, то перейдите к шагу 3.
Обновите установленные в системе пакеты с помощью консольной команды:
sudo apt update && sudo apt -y upgradeУстановите OpenSSL, введя команду:
sudo apt install opensslСоздайте каталог, куда вы бы хотели сохранить созданные сертификаты с помощью команды mkdir (например,
mkdir /home/$USER/cert).$USER– переменная окружения ОС семейства Linux, при использовании в командах она автоматически заменяется на логин текущего пользователя в системе.Перейдите в ранее созданный каталог с помощью команды cd (например,
cd /home/$USER/cert).Выполните шаги 5-6 раздела создания сертификата для Windows.
В каталоге
/home/$USER/certсгенерируются 2 файла:certificate.crt — сам сертификат;
privateKey.key — файл ключа.