

Active Directory и LDAP: как они работают и чем отличаются?
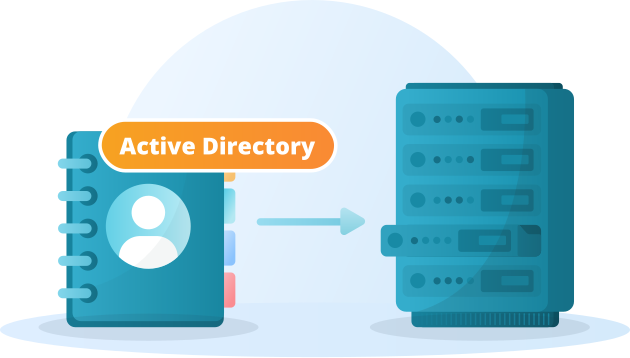
Active Directory и LDAP решают связанные, но разные задачи. Active Directory Domain Services, или AD DS, это служба каталогов Microsoft для централизованного хранения данных о пользователях, компьютерах, группах и других объектах корпоративной сети. LDAP, или Lightweight Directory Access Protocol, это открытый протокол, через который приложения могут обращаться к данным службы каталогов.
Поэтому LDAP нельзя считать альтернативой Active Directory в прямом смысле. Active Directory может предоставлять доступ к каталогу по LDAP, но этот же протокол используют OpenLDAP, 389 Directory Server, FreeIPA и другие системы. При выборе корпоративного приложения важно отдельно проверять поддержку службы каталогов, механизм аутентификации, защищенное соединение и модель синхронизации пользователей.
Кратко: Active Directory и LDAP
|
Параметр |
Active Directory |
LDAP |
|---|---|---|
|
Что это |
Служба каталогов Microsoft |
Протокол доступа к каталогам |
|
Основная задача |
Управление пользователями, компьютерами, доменами, группами и политиками |
Поиск, чтение и изменение данных каталога |
|
Аутентификация |
В домене обычно Kerberos, в отдельных сценариях NTLM и LDAP bind |
LDAP bind и механизмы SASL |
|
Типичные порты |
Использует несколько служб и протоколов |
389 для LDAP, 636 для LDAP через TLS |
|
Лучше всего подходит для |
Централизованного управления корпоративным Windows-доменом |
Интеграции приложений с разными службами каталогов |
Active Directory (AD) — проприетарная служба каталогов компании Microsoft, предназначенная для иерархического представления информационных ресурсов в сети, включая пользователей, компьютеры, группы, принтеры и другие объекты, а также для централизованного управления доступом к ним.
LDAP (Lightweight Directory Access Protocol) — облегченный протокол доступа к каталогам, открытый стандартизированный протокол, применяемый для работы с различными реализациями служб каталогов, в том числе с Active Directory.
Основной задачей Active Directory является хранение информации об объектах корпоративной сети и предоставление этих данных другим системам. LDAP, в свою очередь, определяет способ, по которому приложение может находить, читать и при наличии соответствующих разрешений изменять записи каталога. Решение о том, какие данные пользователь или приложение может получить, принимает сама служба каталогов в соответствии с настроенными правами доступа.
Для работы протокола LDAP по умолчанию используется TCP-порт 389.
LDAP-соединение можно защищать с помощью TLS. Для LDAP через TLS, часто называемого LDAPS, обычно используется TCP-порт 636. Также существует StartTLS, при котором обычное LDAP-соединение на порту 389 переводится в защищенный режим.
Active Directory и LDAP: в чем принципиальная разница?
|
Функция |
Active Directory |
LDAP |
|---|---|---|
|
Хранение объектов |
Да |
Нет, протокол не является хранилищем |
|
Поиск по каталогу |
Да, в том числе через LDAP |
Да |
|
Групповые политики |
Да |
Не являются частью LDAP |
|
Домены и отношения доверия |
Да |
Не определяются протоколом |
|
Kerberos |
Используется для доменной аутентификации |
Не является частью LDAP |
|
Поддержка разных служб каталогов |
Нет, это конкретная служба каталогов Microsoft |
Да |
Примечание 1: Active Directory и LDAP не являются взаимозаменяемыми продуктами
Компания выбирает службу каталогов, например Active Directory, OpenLDAP, 389 Directory Server или FreeIPA, а затем определяет, каким способом корпоративные приложения будут получать из нее данные. LDAP является одним из таких способов доступа и взаимодействия с каталогом.
Что такое леса, деревья и домены в Active Directory?
Основными структурными элементами Active Directory являются:
- Домен — группа объектов, включая пользователей, компьютеры и другие ресурсы, которая является основной административной единицей AD. Для домена определяются параметры безопасности, политики и отношения доверия;
- Организационное подразделение (OU) — контейнер внутри домена, в который можно группировать пользователей, компьютеры, группы и другие объекты. OU используются для делегирования администрирования и применения групповых политик;
- Дерево доменов — один или несколько доменов, связанных иерархией и общим пространством имен;
- Лес — верхний уровень логической структуры Active Directory, объединяющий один или несколько доменов и общую схему каталога.
Минимальная структура Active Directory включает лес и как минимум один домен. Дополнительные домены и деревья создаются только тогда, когда этого требует архитектура организации.
Для каждого домена требуется как минимум один сервер с ролью контроллера домена. Он хранит данные Active Directory, участвует в репликации, выполняет операции каталога и обеспечивает работу доменной аутентификации.
Контроллер домена может также выполнять роль глобального каталога. Глобальный каталог хранит полный набор атрибутов объектов своего домена и частичную реплику выбранных атрибутов объектов остальных доменов леса. Благодаря этому приложения могут искать объекты во всем лесу без последовательного обращения к каждому домену.
Для связи с глобальным каталогом обычно используется TCP-порт 3268, а для защищенного соединения с глобальным каталогом через TLS — 3269.
Как работает Active Directory?
Сервисы Active Directory являются частью Microsoft Windows Server и устанавливаются в качестве одной или нескольких серверных ролей.
Основной из них является роль доменные службы Active Directory (Active Directory Domain Services, AD DS). Она используется для организации объектов сети в защищенную логическую структуру. Полученная иерархическая схема не зависит напрямую от физического расположения объектов и топологии сети. Например, перемещение компьютера между офисами не требует изменения его логического положения в Active Directory, если административная модель остается прежней.
Active Directory использует несколько протоколов, каждый из которых решает свою задачу. LDAP применяется для поиска и изменения данных каталога, Kerberos является основным механизмом аутентификации в домене, а DNS помогает клиентам находить контроллеры домена и другие службы.
LDAP и SSO не следует считать одним и тем же механизмом. LDAP предоставляет доступ к каталогу и может использоваться для проверки учетных данных через bind, а единый вход обычно реализуется с помощью Kerberos, федеративной аутентификации или другого механизма, поддерживаемого приложением.
Active Directory содержит:
- Хранилище данных — часть службы каталогов, отвечающая за хранение и предоставление информации на контроллерах домена. Каталог содержит совокупность объектов AD. Каждый объект относится к определенному классу, например пользователь, компьютер или группа, и имеет набор атрибутов;
- Схему — совокупность определений классов и атрибутов объектов. Схема задает структуру данных и определяет, какие свойства могут иметь объекты;
- Леса, деревья, домены и организационные подразделения — ключевые элементы логической структуры AD.
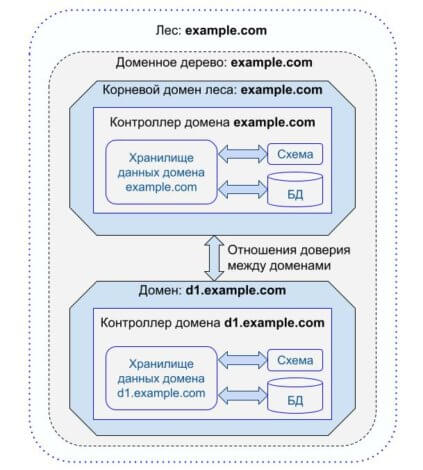
Для преобразования зарегистрированных в структуре Active Directory имен сетевых ресурсов в IP-адреса и поиска служб используется интеграция с DNS (Domain Name System, системой доменных имен). DNS играет критически важную роль в работе домена, поскольку позволяет клиентам находить контроллеры домена и необходимые сетевые службы.
Объекты Active Directory можно представить как записи каталога, содержащие набор атрибутов и их значений. Например, пользователь может иметь атрибут электронной почты: mail: user@example.com.
Упрощенное представление записи пользователя может выглядеть следующим образом:
dn: cn=Ivan Petrov,ou=people,dc=example,dc=com
objectClass: user
sn: Petrov
cn: Ivan Petrov
mail: petrov@example.com
ou: people
Значение cn=Ivan Petrov,ou=people,dc=example,dc=com представляет собой Distinguished Name (DN). DN однозначно идентифицирует запись в каталоге и описывает ее положение в иерархии.
Часть имени, уникальная внутри родительского контейнера, называется Relative Distinguished Name (RDN). В данном примере cn=Ivan Petrov является RDN. Последовательность компонентов RDN формирует полный DN объекта.
Схематически это можно изобразить таким образом:

Значения атрибутов используются в LDAP-фильтрах для поиска объектов, а DN позволяет однозначно указать конкретную запись, например при ее изменении.
Примечание 2: LDAP и аутентификацию нужно оценивать отдельно
Корпоративное приложение может получать пользователей и группы из Active Directory через LDAP, но аутентифицировать тех же пользователей через Kerberos или другой механизм SSO. Поэтому наличие LDAP-интеграции еще не означает поддержку доменного единого входа.
Active Directory и Microsoft Entra ID — это не одно и то же
Active Directory Domain Services и Microsoft Entra ID решают задачи управления идентификацией, но используют разные архитектурные модели. AD DS предназначена прежде всего для доменной инфраструктуры и использует такие технологии, как LDAP, Kerberos, DNS, доменное присоединение компьютеров и групповые политики.
Microsoft Entra ID является облачной системой управления идентификацией и доступом. Она не является облачной копией AD DS и не предоставляет традиционный LDAP-доступ, доменное присоединение и Group Policy по той же модели. Поэтому при выборе способа интеграции корпоративного приложения важно уточнять, требуется ли ему именно LDAP/AD DS или поддерживается современная облачная аутентификация.
LDAP, LDAPS и StartTLS
При интеграции корпоративного приложения со службой каталогов важно оценивать не только наличие LDAP, но и способ защиты соединения.
|
Вариант |
Порт |
Защита |
Особенность |
|---|---|---|---|
|
LDAP |
389 |
Зависит от выбранного метода аутентификации и конфигурации |
Незащищенный simple bind использовать не рекомендуется |
|
LDAP + StartTLS |
389 |
TLS |
Соединение переводится в защищенный режим после установки LDAP-сессии |
|
LDAP через TLS, или LDAPS |
636 |
TLS с начала соединения |
Распространенный вариант защищенной интеграции |
Для защищенной интеграции необходимо также корректно настроить сертификаты, доверие к центру сертификации, имя сервера и параметры TLS. Сам факт использования порта 636 не заменяет проверку всей цепочки доверия.
Как приложения работают с Active Directory по LDAP?
Поддержка LDAP в приложении может означать разные модели интеграции. В одном случае приложение выполняет запрос непосредственно к каталогу при каждой операции, в другом периодически синхронизирует пользователей и группы в собственную базу данных.
Типовой процесс интеграции выглядит следующим образом:
- Приложение устанавливает соединение с LDAP-сервером.
- Выполняется bind от имени технической учетной записи или пользователя.
- По заданной базе поиска и LDAP-фильтру приложение находит нужные объекты.
- Приложение получает атрибуты пользователей, групп и других объектов.
- Полученные данные используются для синхронизации, аутентификации, назначения ролей или отображения корпоративного каталога.
Примечание 3: Поддержка LDAP не всегда означает работу с каталогом в реальном времени
Одни приложения делают LDAP-запросы при входе пользователя, другие периодически импортируют учетные записи и группы в локальную базу. От этой архитектуры зависит скорость применения изменений, поведение при недоступности контроллера домена и момент, когда заблокированный пользователь фактически потеряет доступ к системе.
Active Directory и LDAP: преимущества и ограничения
Active Directory
Сильные стороны:
- централизованное управление пользователями, компьютерами и группами;
- Kerberos-аутентификация и доменный SSO;
- групповые политики;
- репликация между контроллерами домена;
- интеграция с DNS и Windows-инфраструктурой.
Ограничения:
- требует инфраструктуры Windows Server;
- сложные леса и отношения доверия требуют квалифицированного администрирования;
- не каждое приложение поддерживает все механизмы Active Directory одинаково.
Лучше всего подходит для: организаций, которым требуется централизованное управление Windows-доменом, пользователями, компьютерами, политиками и корпоративными приложениями.
LDAP
Сильные стороны:
- открытый стандарт;
- поддержка разными службами каталогов;
- широкая совместимость с корпоративными приложениями;
- гибкие поисковые фильтры и работа с атрибутами.
Ограничения:
- LDAP не является самостоятельной службой каталогов;
- не включает групповые политики и доменное управление;
- не гарантирует наличие SSO;
- безопасность зависит от конкретной конфигурации соединения и каталога.
Лучше всего подходит для: приложений, которым нужно получать данные из корпоративной службы каталогов без привязки к одной реализации.
Преимущества Active Directory/LDAP в ВКС
Участники видеоконференций могут находиться в разных подразделениях, городах и странах, а число корпоративных пользователей может составлять тысячи и десятки тысяч человек. При таких масштабах ручное ведение отдельной базы учетных записей в системе видеосвязи усложняет администрирование.
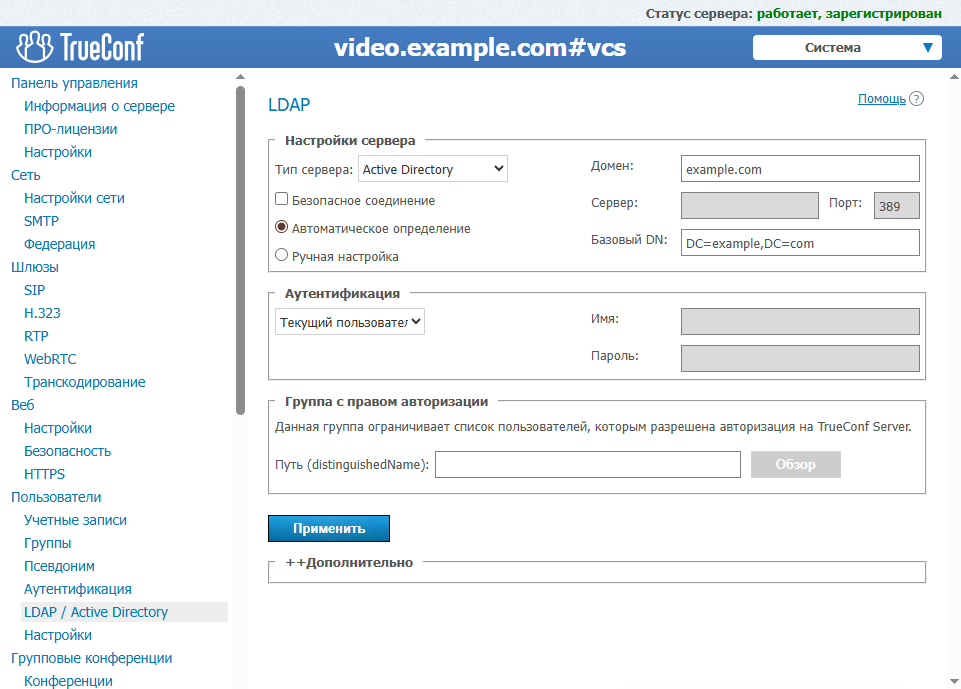
Интеграция со службой каталогов по LDAP позволяет использовать корпоративный каталог как источник пользователей, групп и атрибутов. Это уменьшает объем ручной работы и помогает согласовать жизненный цикл учетной записи в системе видеосвязи с корпоративной инфраструктурой идентификации.
Единый вход следует рассматривать отдельно от LDAP-синхронизации. Например, приложение может получать пользователей из Active Directory через LDAP, а для прозрачной аутентификации использовать Kerberos или другой поддерживаемый механизм SSO.
Как Active Directory и LDAP используются в TrueConf Server?
|
Задача |
Механизм |
Практический результат |
|---|---|---|
|
Получение пользователей и групп |
LDAP / LDAPS |
Не требуется вручную создавать отдельную учетную запись для каждого пользователя |
|
Работа с Active Directory |
Интеграция со службой каталогов |
Использование существующей корпоративной структуры пользователей и групп |
|
Защита LDAP-соединения |
LDAPS |
Шифрование трафика между TrueConf Server и каталогом |
|
Единый вход |
Корпоративный механизм SSO |
Пользователь может проходить аутентификацию через инфраструктуру организации |
Примечание 4: Интеграция с каталогом уменьшает дублирование учетных записей, но не заменяет управление доступом
После подключения TrueConf Server к Active Directory или другой LDAP-службе администратору по-прежнему необходимо определить, какие пользователи и группы должны попадать в систему, какие права им назначаются и как быстро изменения в каталоге должны отражаться в приложении. LDAP-интеграция упрощает управление идентификационными данными, но не отменяет политики доступа.
FAQ
В чем главная разница между Active Directory и LDAP?
Active Directory является службой каталогов Microsoft, а LDAP представляет собой протокол для обращения к данным каталога. TrueConf Server может использовать LDAP для интеграции с Active Directory и другими совместимыми службами каталогов.
Можно ли использовать LDAP без Active Directory?
Да. LDAP является открытым протоколом и используется не только Active Directory, но и другими службами каталогов. TrueConf Server может подключаться к LDAP-совместимой инфраструктуре без обязательного развертывания Active Directory.
Является ли LDAP механизмом единого входа?
Нет, сам по себе LDAP не обеспечивает полноценный доменный SSO. TrueConf Server может использовать каталог LDAP как источник учетных записей, а для единого входа применять поддерживаемый корпоративный механизм аутентификации.
Чем LDAP отличается от LDAPS?
Обычный LDAP обычно использует порт 389, а LDAP через TLS, часто называемый LDAPS, обычно работает через порт 636 и шифрует трафик с начала соединения. TrueConf Server поддерживает защищенную LDAP-интеграцию, что позволяет передавать данные каталога по зашифрованному каналу.
Что происходит в TrueConf Server после блокировки пользователя в Active Directory?
Результат зависит от выбранной модели интеграции, механизма аутентификации и момента синхронизации данных. TrueConf Server использует данные корпоративного каталога в соответствии с настройками интеграции, поэтому администраторам важно заранее определить требования к блокировке и синхронизации учетных записей.
Зачем интегрировать систему видеосвязи с Active Directory?
Интеграция уменьшает необходимость вручную вести отдельную базу корпоративных пользователей и групп. В TrueConf Server Active Directory может выступать источником данных для корпоративного каталога и использоваться совместно с механизмами централизованной аутентификации.
Что нужно проверить перед подключением TrueConf Server к LDAP?
Следует проверить адрес и порт службы каталогов, базу поиска, LDAP-фильтры, техническую учетную запись, сертификаты, доступные атрибуты и группы. Для TrueConf Server также стоит заранее определить модель синхронизации и корпоративный механизм аутентификации пользователей.
Следите за нами в соц. сетях